 Tetris Noticias
Hackearon 350 heladeras de supermercados en Francia y las calentaron a 50 grados: una advertencia que también aplica al Alto Valle
Un ataque informatico contra los controladores de refrigeracion daneses Danfoss permitio subir la temperatura a distancia, arruinar mercaderia y provocar incendios. Especialistas explican como funciona la vulnerabilidad y que medidas pueden evitarla.
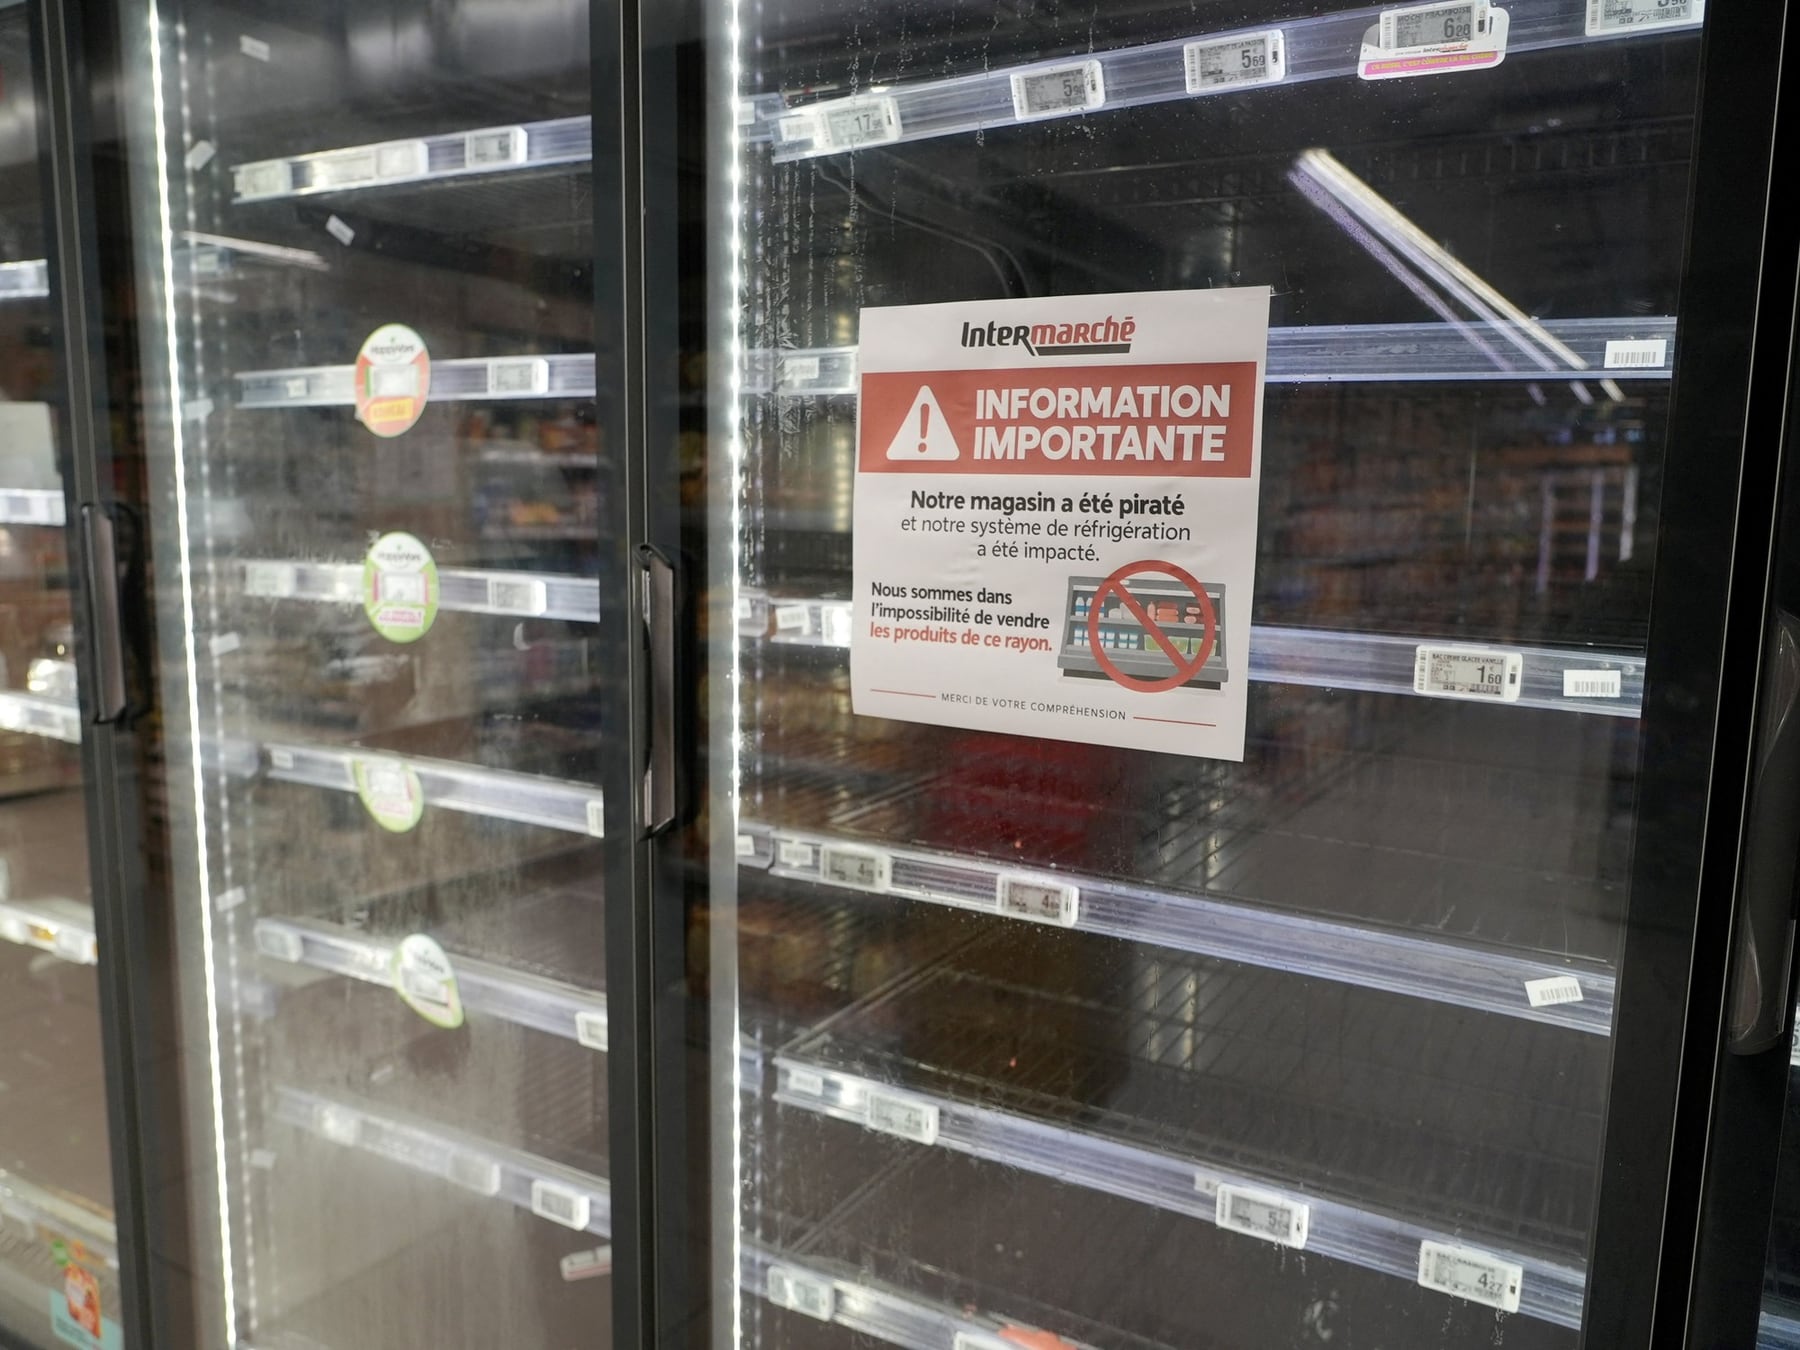
Las heladeras de los supermercados modernos no son simples: llevan una computadora adentro que controla temperatura, compresores y ciclos de descongelamiento desde una consola central. Esa comodidad, en Francia, fue la puerta que uso un pirata informatico para arruinar comida y provocar incendios en al menos 350 locales.
Los controladores afectados son de la marca danesa Danfoss, especializada en refrigeracion industrial. La empresa confirmo que varios equipos comprometidos corrian versiones viejas de su software, algunas ya sin soporte. Una herramienta de busqueda llamada Shodan permitio detectar que unas 4.500 interfaces de Danfoss estaban expuestas a internet en el momento del ataque, aunque no todas eran vulnerables.
Como se entro sin llave
El especialista en ciberinteligencia Braian Arroyo lo explica asi: encontrar un dispositivo expuesto en internet no significa automaticamente poder controlarlo. Para entrar hace falta una falla concreta, una contraseña filtrada o una configuracion mal hecha. Y hay casos donde esa falla es tan grave que ni siquiera hace falta conocer la clave.
- Alterar la temperatura de las camaras desde una computadora.
- Modificar los ciclos de descongelamiento para forzar fallos.
- Desactivar las alarmas que avisan al gerente de sucursal.
- Provocar picos que recalienten los equipos y generen incendios.
La principal sospecha apunta al modelo Danfoss AK-SM 800A, donde el equipo Team82 de la empresa Claroty encontro fallas que permitian esquivar la autenticacion y ejecutar comandos a distancia. Danfoss publico parches para corregirlas, pero las autoridades francesas todavia no confirmaron si esa fue la puerta usada en el ataque.
Para un super de pueblo chico esto sirve de campana: si tu proveedor de frio te ofrece monitoreo remoto, pregunta que firmware tiene y si esta actualizado. Es como dejar la llave de la camara de frio puesta: la tecnologia ahorra viajes del tecnico, pero tambien abre la puerta a cualquiera que sepa buscar.
Comentarios
0Todavía no hay comentarios. Sé el primero.